
Fonctionnement de MQTT selon OASIS v5.0 et ISO/IEC 20922
MQTT repose sur un modèle publication-abonnement asynchrone piloté par un courtier central, appelé broker, qui découple totalement les capteurs émetteurs des systèmes consommateurs. Contrairement aux architectures d’interrogation cyclique comme Modbus, chaque équipement publie ses trames vers des sujets hiérarchiques nommés topics dès qu’un changement d’état ou une mesure périodique survient. La spécification ISO/IEC 20922 normalise la version 3.1.1, tandis que la norme OASIS MQTT v5.0 introduit les propriétés utilisateur, les codes de raison explicites, l’expiration des messages et le partage d’abonnements pour répartir la charge entre serveurs.
L’en-tête fixe minimal de deux octets limite la surcharge réseau sur les liaisons industrielles contraintes ou cellulaires. Les messages de contrôle gèrent la connexion, le maintien en vie par paquets de battement de cœur, le testament de dernière volonté signalant une coupure brutale et la rétention du dernier état connu sur chaque topic.
Topologie réseau et architecture électrique des déploiements MQTT
Sur le terrain, les équipements de mesure dialoguent rarement directement en MQTT sur bus série ou liaison radio longue portée. Des Passerelles LoRaWAN industrielles et des Passerelles BACnet pour GTB assurent la conversion protocolaire vers TCP/IP, tandis que les Passerelles OPC UA et MQTT unifient la télémétrie vers le système d’information. Toutes les connexions clientes convergent de manière sortante vers le broker sur les ports TCP 1883 en clair ou 8883 chiffré, ce qui évite d’ouvrir des ports entrants dans les pare-feux des sites industriels.
Côté électrique, l’intégration en armoire privilégie le montage sur rail DIN avec alimentation PoE sur les liaisons Ethernet ou alimentation industrielle isolée en courant continu. Lorsque le site manque de câblage filaire, les liaisons cellulaires et les tunnels VPN prennent le relais pour acheminer les sessions MQTT persistantes sans rupture de service.
Versions MQTT v3.1.1 ou v5.0 et niveaux de qualité de service
Le choix entre MQTT v3.1.1 et MQTT v5.0 conditionne l’exploitabilité des flux à grande échelle. La fiche technique de la passerelle doit confirmer le support des propriétés utilisateur de la norme v5.0 afin de transporter des métadonnées de routage, des horodatages ou des identifiants de corrélation sans altérer la charge utile. Les codes de raison détaillés facilitent également le diagnostic lors d’un refus d’autorisation ou d’un dépassement de quota par le broker.
Les niveaux de qualité de service gouvernent la fiabilité de sur devis et l’empreinte mémoire. Le mode QoS 0 transmet chaque trame au mieux sans acquittement ni persistance. Le mode QoS 1 garantit au moins une sur devis grâce à l’acquittement PUBACK, ce qui exige une file de rétention non volatile en cas de coupure réseau. Le mode QoS 2 assure une sur devis exactement une fois en quatre échanges, mais augmente la latence.
Sécurité TLS, authentification mutuelle et encodage des charges utiles
Une passerelle MQTT déployée sur un réseau étendu doit impérativement chiffrer ses échanges via TLS et gérer l’authentification mutuelle par certificats clients X.509. L’usage d’un simple couple identifiant et mot de passe en clair sur le port 1883 expose les jetons et les commandes d’actionnement sur le réseau. Il convient de vérifier dans la fiche technique la version TLS prise en charge, la capacité d’importation de certificats privés et la compatibilité avec le renouvellement automatisé des clés.
Parallèlement, le protocole MQTT reste agnostique vis-à-vis du format de la charge utile. Selon la bande passante et les applications cibles, l’intégrateur doit contrôler la compatibilité de l’équipement avec JSON pour l’interopérabilité applicative, Protocol Buffers pour la compacité binaire ou Sparkplug B pour normaliser l’arborescence des topics, les états de naissance et la détection de perte de session industrielle.
Erreurs d’intégration fréquentes sur les réseaux MQTT industriels
Une erreur récurrente consiste à dupliquer le même identifiant client entre plusieurs passerelles, provoquant une boucle infinie de déconnexions mutuelles sur le broker. Une autre faute critique concerne l’usage d’un niveau QoS 2 systématique sur des capteurs à batterie ou sur des liaisons cellulaires instables, ce qui sature la file d’attente locale et entraîne une perte silencieuse des mesures récentes lorsque la mémoire tampon déborde.
Les intégrateurs oublient aussi fréquemment de borner les jokers d’abonnement comme le caractère dièse à la racine des topics, exposant l’équipement abonné à une tempête de messages entrants. Enfin, activer des sessions persistantes sans durée d’expiration sur des milliers de clients éphémères finit par épuiser la mémoire vive du broker lors des phases de redémarrage massif après une coupure secteur.
Sélection des passerelles MQTT industrielles adaptées au terrain
Pour fédérer des capteurs radio et des bus automates vers un courtier central, le routeur RAKwireless 715247 de la famille Passerelles LoRaWAN industrielles associe LoRaWAN EU868, Modbus, MQTT, VPN, Wi-Fi 5 et une température minimale de fonctionnement de -20 °C. Dans les projets de gestion technique du bâtiment, les Passerelles BACnet pour GTB RAKwireless 715106 et RAKwireless 715107 offrent respectivement la conversion BACnet/IP sans LTE et avec deux ports RS485, tout en intégrant 3 à 4 ports Ethernet, le montage sur rail DIN, LoRaWAN EU868, MQTT, PoE et une connectivité cellulaire 5 G.
Pour les armoires isolées sans liaison filaire principale, la passerelle RAKwireless 715108 ajoute une liaison LTE Cat 4 avec les mêmes interfaces Ethernet, rail DIN, PoE, MQTT et LoRaWAN EU868, fournie sur devis selon l’architecture cible.
Questions fréquentes
Quelle est la différence principale entre MQTT v3.1.1 (ISO/IEC 20922) et OASIS MQTT v5.0 ?
La version ISO/IEC 20922 définit le socle MQTT v3.1.1 léger avec QoS 0, 1 et 2, session persistante et testament. La norme OASIS MQTT v5.0 y ajoute les propriétés utilisateur pour transporter des métadonnées structurées, les codes de raison détaillés, les abonnements partagés pour la montée en charge des consommateurs et l’expiration automatique des messages ou sessions.
Quand faut-il privilégier QoS 1 plutôt que QoS 2 sur une passerelle industrielle ?
Le niveau QoS 1 suffit dans la majorité des architectures industrielles car il garantit au moins une sur devis avec un seul acquittement PUBACK, à condition que l’application consommatrice gère l’idempotence. Le niveau QoS 2 réduit les doublons grâce à quatre échanges, mais accroît la latence et l’usure de la mémoire flash non volatile.
Pourquoi l’authentification mutuelle TLS est-elle recommandée face au simple mot de passe ?
Sans chiffrement TLS sur le port 8883, les identifiants et les charges utiles circulent en clair sur le réseau. L’authentification mutuelle par certificats X.509 permet au broker et à la passerelle de vérifier réciproquement leur identité cryptographique avant d’autoriser la publication ou la commande d’équipements critiques.
Quel format de charge utile choisir entre JSON, Protocol Buffers et Sparkplug B ?
JSON offre une lecture directe pour les intégrations informatiques et tableaux de bord, au devis d’une taille de trame plus élevée. Protocol Buffers compresse les données en binaire sur liaisons cellulaires contraintes, tandis que Sparkplug B normalise l’encodage binaire, le nommage des topics et la gestion d’état des équipements SCADA.
Produits cités
RAK7437
Passerelles BACnet pour GTB
Passerelle BACnet/IP pour LoRaWAN EU868 sans LTE · Réf. : 715106

- Réservé
Prix sur demande
RAK7437
Passerelles BACnet pour GTB
Passerelle LoRaWAN vers BACnet/IP avec 2 ports RS485 · Réf. : 715107
Prix sur demande
RAK7437
Passerelles BACnet pour GTB
Passerelle BACnet LoRaWAN EU868 avec LTE Cat 4 · Réf. : 715108
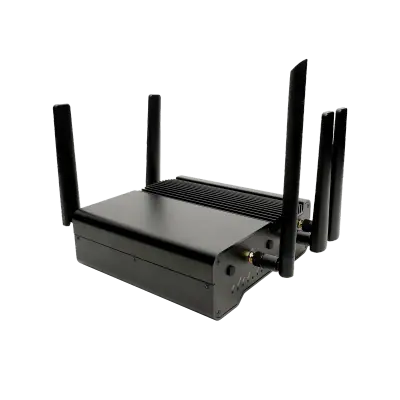
- Réservé
Prix sur demande
RAK7392
Passerelles LoRaWAN industrielles
Routeur passerelle LoRaWAN industriel 800 MHz à 4 ports Ethernet · Réf. : 715247

Prix sur demande
Un projet ? Nos ingénieurs construisent la solution avec vous.
Envoyez votre besoin : Atlas propose l’architecture, la nomenclature et un devis, puis suit l’approvisionnement.
Demander un devisPages liées
 OffreKit Smart BuildingPack matériel complet prêt pour le déploiement industriel. Matériel sélectionné sur fiche technique, configuration vérifiée par le bureau d études Atlas et chiffrage sur devis.
 OffreKit Smart Building : Agriculture de précision et environnementPack matériel complet prêt pour le déploiement industriel. Matériel sélectionné sur fiche technique, configuration vérifiée par le bureau d études Atlas et chiffrage sur devis.
 OffreKit Smart Building : Dispositifs médicaux et santé connectéePack matériel complet prêt pour le déploiement industriel. Matériel sélectionné sur fiche technique, configuration vérifiée par le bureau d études Atlas et chiffrage sur devis.
 OffreKit Smart Building : Industrie manufacturière et usines connectéesPack matériel complet prêt pour le déploiement industriel. Matériel sélectionné sur fiche technique, configuration vérifiée par le bureau d études Atlas et chiffrage sur devis.
 OffreKit Smart Building : Robotique et automatisationPack matériel complet prêt pour le déploiement industriel. Matériel sélectionné sur fiche technique, configuration vérifiée par le bureau d études Atlas et chiffrage sur devis.
 OffreKit Smart Building : Smart city et bâtiments intelligentsPack matériel complet prêt pour le déploiement industriel. Matériel sélectionné sur fiche technique, configuration vérifiée par le bureau d études Atlas et chiffrage sur devis.
 OffreKit Smart Building : Énergie, réseaux électriques et utilitiesPack matériel complet prêt pour le déploiement industriel. Matériel sélectionné sur fiche technique, configuration vérifiée par le bureau d études Atlas et chiffrage sur devis.
 OffreKit Smart City : Télécoms et réseauxPack matériel complet prêt pour le déploiement industriel. Matériel sélectionné sur fiche technique, configuration vérifiée par le bureau d études Atlas et chiffrage sur devis.